04IT & Sicherheit
Cybersecurity für Unternehmen.
Schutz vor Angriffen, Datenverlust und unbefugtem Zugriff, in mehreren Schichten: Netzwerk, Geräte, Zugänge, Backup und Team. Auf KMU zugeschnitten, DSG- und DSGVO-konform.
Bedrohungslage
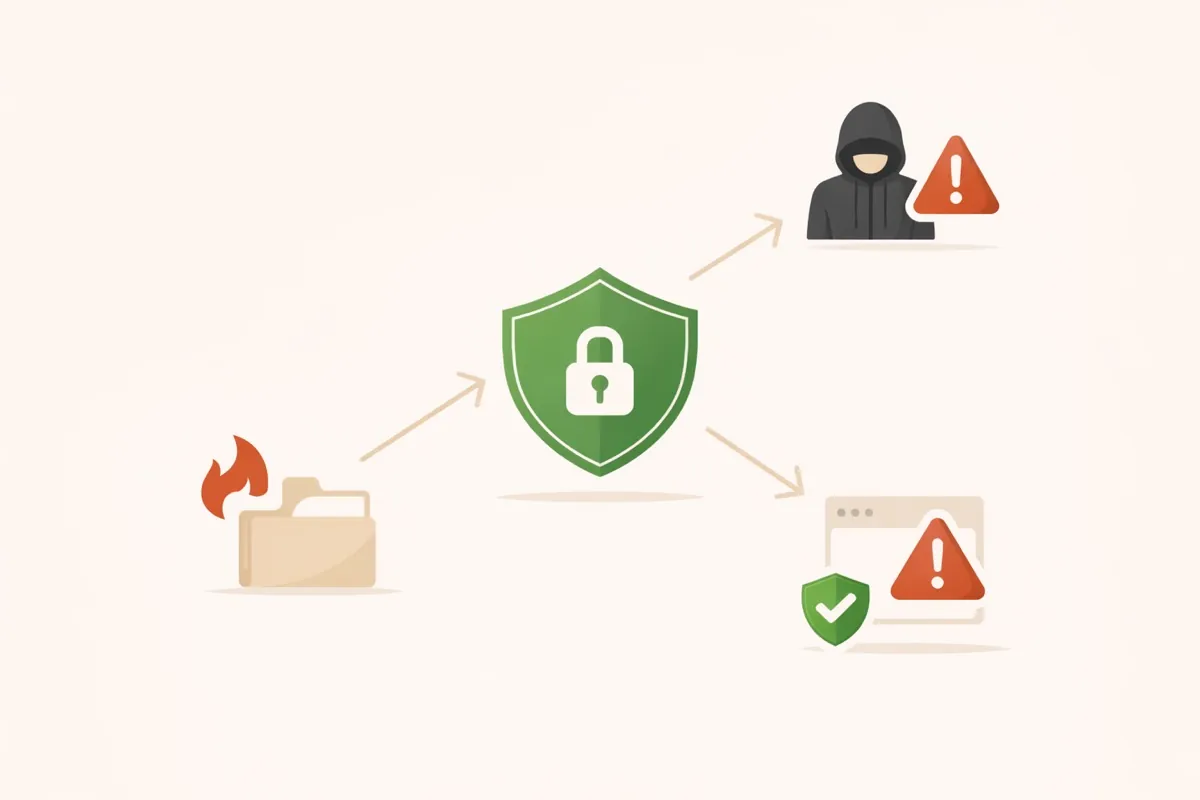
Cyberangriffe treffen auch KMU
Ransomware, Phishing und Datenlecks treffen KMU genauso wie Konzerne, nur fängt dort keine eigene IT-Abteilung den Angriff ab. Vorbeugen kostet einen Bruchteil einer Wiederherstellung.
Mein Ansatz
Mehrere Schichten
Netzwerk, Endgeräte, Zugriffskontrollen, Backup und ein geschultes Team. Kein einzelnes Tool schützt alles; fällt eine Schicht, hält die nächste.
Leistungen
Schutz in Schichten
Firewall-Systeme
Business-Firewalls von Sophos oder Fortinet prüfen den Datenverkehr und trennen das Netzwerk in Zonen, damit ein Vorfall nicht alles erreicht.
VPN & Fernzugriff
Homeoffice und Aussendienst verschlüsselt ins Firmennetz, mit zweitem Faktor.
Endpoint-Security
Laptops, Desktops und Mobilgeräte mit EDR geschützt: Die Software erkennt Verhalten, nicht nur bekannte Signaturen, und stoppt Ransomware, bevor sie verschlüsselt.
Passwörter & Zugriffskontrolle
Passwort-Manager, Multi-Faktor-Authentifizierung und Single Sign-On gegen die häufigste Einbruchstelle: gestohlene Zugangsdaten.
Datenschutz & Richtlinien
Vorgaben von DSG (revidiert 2023) und DSGVO einhalten, mit klaren Richtlinien und passenden technischen Massnahmen.
Monitoring & Incident Response
Auffälligkeiten früh erkennen und im Ernstfall nach Plan reagieren: Wer macht was, wer wird informiert, was wird zuerst wiederhergestellt.
In der Praxis
Warum sich Prävention rechnet
Folgekosten
Nach einem Ransomware-Angriff zahlen Sie dreimal: für die Wiederherstellung, für den Betriebsausfall und mit dem Vertrauen Ihrer Kundschaft.
Menschlicher Faktor
Bei den Vorfällen, die ich bei KMU gesehen habe, war der Einstieg fast immer eine Phishing-Mail. Technik allein reicht nicht, das Team muss die Muster kennen.
Rechtliche Pflicht
Das DSG verlangt angemessene technische und organisatorische Massnahmen und sieht Bussen bis CHF 250'000 vor, persönlich gegen die Verantwortlichen. Wer Kundschaft in der EU hat, fällt zusätzlich unter die DSGVO.
FAQ
Häufige Fragen
Warum sind KMU ein attraktives Ziel?
Warum reicht ein Antivirus nicht mehr?
Was bedeutet Datenschutz-Compliance für die IT?
Wie erkenne ich eine Kompromittierung?
Verwandte Leistungen
Das passt dazu
Kontakt
Sicherheitsanalyse anfragen.
Ich schaue mir Ihre IT-Sicherheitslage an und zeige, wo die grössten Risiken liegen. Unverbindlich und vertraulich.
- Telefon
- Antwort
- In der Regel innert 24 Stunden